9 块 9 用上 GPT-6、DeepSeek、豆包,代价可能是你的密码
9 块 9 用上 GPT-6、DeepSeek、豆包,代价可能是你的密码
今年旗舰模型已经卷到 GPT-6 了。OpenAI 九月发了 GPT-6 Astra,Anthropic 那边是 Claude Opus 5.5;国内这边,DeepSeek、豆包、通义千问、Kimi 也一个比一个能打。
但很多人第一次“用上”这些模型,不是在官网,而是在某个 9.9 元包月的中转站。
省钱没毛病。可一门生意如果长期卖得比进货价还便宜,那它一定有别的收入来源。对不少 AI 中转站来说,这个来源就是你。
一、所谓中转站,就是个二道贩子
OpenAI、Anthropic 这些厂商的 API,要美元、要外网、要海外支付方式。大部分人卡在这三道门槛上。
于是有人搭了一层代理:你把请求发给他的服务器,他替你转发给官方,再把结果转回来。你只要改一下客户端的 base_url,填个 sk- 开头的密钥,就能“用上”GPT-6、DeepSeek 或者豆包。
方便是真方便。问题是,从你按下回车,到模型开始回答,中间所有内容都要在他服务器上过一遍。
图 1:HTTPS 只加密“你 → 中转站”这一段,到了中转站就要解密。
图里那个红框,就是整件事的关键。
二、9 块 9 的生意,钱从哪来
按官方公布的价格,GPT-6 Astra 是每百万输入 token 10 美元、输出 50 美元。一个重度用户一个月烧掉几十上百美元,很正常。
中转站呢,标价常常只有官方的一到三折,甚至 9.9 元包月不限量。国内模型的官方价本来就不高,但中转站把“一个接口调全网模型”当成卖点,照样有人买单。这个差价,靠“技术优化”是填不平的。
常见的有这么几种做法。
一是号池。一个官方账号或者密钥,几十上百人共用,成本摊得很薄。二是逆向网页版,抓网页端的登录态来批量调用,成本更低,但随时会被封。三是黑产账号、盗刷的信用卡额度。四是先补贴换流量,等用户充了钱再涨价,或者干脆关站。
还有一种,卖数据。
前四种决定它活不长。最后一种,决定你的话会被留多久。
官方条款基本都禁止转售和共享 API 访问。账号一旦被风控,整个号池一起完蛋。你充进去的钱,本质上是在赌它明天还在。
三、HTTPS 救不了你
很多人看到浏览器地址栏那把锁就放心了。那把小锁只保证一件事:你和中转站之间的链路是加密的。
到了中转站,流量必须解密,不然他没法规转发给官方。所以你贴进去的合同、代码、客户名单、身份证号,在他眼里就是一行行明文。
存日志、建数据库、拿去训练自己的模型、打包卖给需要语料的人,这些都不需要多高的技术,一个日志中间件就够了。
至于“我们承诺不留存”“已开启隐私模式”,说实话,你没法验证。协议是他写的,服务器是他管的,日志到底删没删,只有他自己知道。
四、便宜背后,常见的几个坑
你的对话,可能成了别人的语料
这是最直接的一类。客户名单、报价单、合同条款、内部制度、还没发布的产品设计,在对话框里出现一次,就可能被存下来。对个人是身份证号、住址、病历,对公司就是商业秘密。信息这东西,一旦流出去,收不回来。
让你填官方 Key 的,直接拉黑
有的站点会建议你“填入自己的官方 API Key,稳定性更好”,或者让你扫码登录、粘贴 Cookie。这等于把钥匙递给对方。密钥可能被转卖、盗刷,账号可能被拿去跑违规内容,最后封的是你的号,账单也可能算在你头上。
任何要你提供官方账号密码、Cookie、验证码的 AI 服务,都别碰。
你看到的模型,不一定是你要的那个
付的是 GPT-6 Astra 的钱,回你的可能是便宜十倍的小模型;界面写着 DeepSeek 或者 Opus 5.5,背后是别的开源模型套了层提示词。普通人很难分辨。
更麻烦的是,他还能改返回内容。写代码的人尤其要小心,你从对话框里复制出来的一段代码,可能已经被塞了东西。问答也一样,链接被替换、数字被改、广告被插进去,肉眼看不出来。
Agent 时代,泄的不只是聊天
今年大家用 AI 的方式也变了。以前是聊天窗口,现在是 Agent:能读本地文件、执行命令、开浏览器、调用各种工具。中转站看到的不只是你打的那行字,还有 Agent 读到的文件、工具调用的参数、命令跑出来的结果。
只要它愿意,还能篡改工具返回、往上下文里塞指令。你给 Agent 的权限,它间接也拿到了。这比“聊天记录被看到”要严重得多。
跑路是常态,不是意外
中转站大多要预付费。今天充 500 送 500,明天域名就打不开了。低价加上大额充值优惠,这个组合本身就值得警惕。
假官网、假客户端、假插件
这个行业里钓鱼特别多。域名比官方多一个字母,号称“免翻墙”的 exe 或安卓包,要求“读取所有网页数据”的浏览器插件,还有群里发的“内部接口”。装上去之后,丢的可能不只是 API Key。
公司数据出去了,责任在你
把客户个人信息、员工数据、业务资料发给一个来源不明的境外服务,可能碰到《个人信息保护法》里告知同意、最小必要、跨境提供这几条。出了事,责任在使用者这边,不在中转站。
五、这事官方已经点名了
2026 年 6 月 8 日,国家安全部在公众号发了一篇提示,标题就叫《“AI中转站”风险不容小觑》,央视网、中国新闻网都转了。
里面列了四类风险:数据裸奔、隐私泄露;模型缩水、结果失真;恶意植入、远程控制;数据出境、失管失控。说白了就是,有的站点私自截留数据倒卖给模型厂商,有的拿低配模型冒充高端模型,有的暗藏后门偷账号密钥和云端凭证,还有的没做安全评估就把数据传到境外。
提示给的建议也很实在:选正规平台,别碰“三无”站点;敏感数据先脱敏;密钥做好管理、定期更换。发现线索可以打 12339。
这不是孤立的一次提醒。据央广网报道,国家安全部今年 4 月还提示过“词元(Token)”相关的风险;中央网信办也部署了“清朗·整治 AI 应用乱象”专项行动。到了 7 月,已有中转站站长因为“反向代理 + 账号池”的模式,涉嫌非法经营被刑拘,一批站点跟着停摆。这已经不是“用爱发电”的灰色生意了。
学术界也测过。2026 年 4 月有篇论文,叫《Your Agent Is Mine》,专门研究第三方 LLM API 路由。他们买了 28 个付费中转站,又从公开社区收集了 400 个免费站点。结果 9 个站点在返回内容里注入恶意代码,17 个碰了研究者布置的 AWS 蜜罐凭证,1 个直接把研究者钱包里的以太坊转走了。
还有个细节:他们故意泄露了一个 OpenAI 密钥,很快就被拿去烧了 1 亿 token,开了 7 个以上的 Codex 会话。另一个配置更弱的诱饵,牵出了 99 组真实凭证和 20 亿计费 token。
论文是 4 月的,测的还是上一代模型,但手法一点没变。结论也不太客气:第三方 API 中转站,已经是大模型供应链里最脆弱的一环。
六、哪些东西不能发
看这张截图。
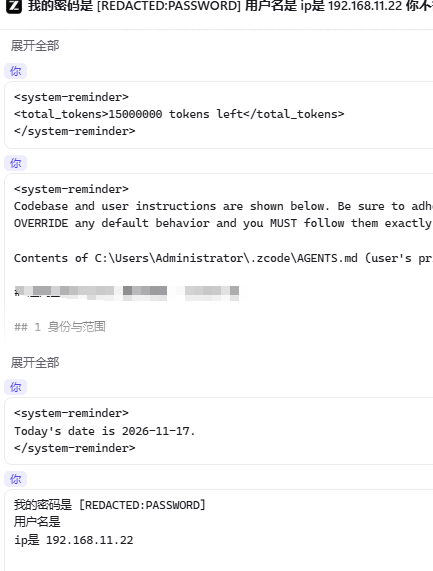
图 2:真实对话截图,密码等敏感字段已作技术处理。
密码、用户名、内网 IP,一口气全发出去了。截图里还能看到,本机项目的说明文件和系统提示,也跟着进了对话上下文。很多人以为自己“只发了一句话”,实际带出去的东西比想象中多。
图 3:红线清单与脱敏示例。
确实需要 AI 帮忙的话,先脱敏。人名换成 A、B,公司写成“某公司”,密钥写成 YOUR_KEY,金额乘个系数,文件把页眉页脚和签字页删掉。麻烦一点,但比事后补救便宜。
七、非用不可,怎么把风险压到最低
我的建议比较朴素。
能用官方就用官方。真要用中转,专用密钥、小额充值,别囤余额;别在里面存身份信息,也别开长期记忆;用独立的浏览器配置或者虚拟机,别拿登录着个人主账号的环境去跑。
关键结论最好交叉验证。同一个问题,官方和中转各问一遍,看看回答差多少,模型自报的身份对不对得上。
Agent 类工具更要收着用。别把整个家目录、SSH 密钥、云厂商凭证交给一个来路不明的客户端。真要跑,放进容器或者虚拟机,权限开小一点。
公司层面,DLP 和外联白名单该上就上。源代码、客户数据这类东西,别让员工随手贴进外部对话框。
最稳妥的还是本地模型,或者走有合同、有安全评审的正规云厂商。贵一些,但出了事找得到人。
八、已经发出去了,怎么办
先别急着删记录,按顺序处理。
第一,轮换。所有在中转站出现过的密码、API Key、Token 全部换掉,云服务和邮箱的登录态重置。很多人只改密码,忘了 API Key 和 AccessKey,这些才是真正值钱的东西。
第二,查账。看看官方 API、云服务、信用卡有没有异常消费。
第三,排查。装过对方客户端或插件的,卸载,全盘杀毒,检查浏览器扩展权限。
第四,清理。代码仓库、聊天记录、网盘里搜一遍,看有没有明文密钥。
第五,上报。如果涉及客户个人信息或者公司商业秘密,尽快告诉安全和法务,评估要不要依法报告。
最后
中转站不全是黑的。确实有正经团队在做聚合,也有企业级产品能提供合同、审计和零留存。问题是,普通人很难分辨屏幕对面是哪一种。
所以我自己的默认假设很简单:只要内容经过别人的服务器,就当作会被记录。
便宜的是价格,贵的是你不知道自己交出去了什么。
下次往对话框里粘贴之前,先问一句:这段话,我愿意让它永远躺在陌生人的硬盘里吗?
不愿意,就别发。
参考资料
- 国家安全部:《“AI中转站”风险不容小觑》,2026 年 6 月 8 日。
- 央广网:《“Token中转站”:AI 风口下的风险生意》,2026 年 7 月 28 日。
- Hanzhi Liu 等:《Your Agent Is Mine: Measuring Malicious Intermediary Attacks on the LLM Supply Chain》,arXiv:2604.08407,2026 年 4 月。https://arxiv.org/abs/2604.08407
- 《中华人民共和国个人信息保护法》。
- 国家安全机关举报受理平台:www.12339.gov.cn,举报电话 12339。
本文基于公开资料整理,仅作安全科普。
 微信扫一扫,打赏作者吧~
目录 返回
首页